The new EU General Data Protection Regulation (GDPR) entered into force in April 2016. However, the laws will only be applied starting May 25, 2018. The transition phase is therefore not yet over, and companies still have a few months to make adjustments. Many, however, are not yet clear about what changes are coming their way or who exactly is responsible for implementing them. This can have serious consequences, as significant sanctions are threatened starting in May. This represents a major change, especially for companies based outside the EU that were previously not subject to such strict data protection regulations.
The GDPR affects everyone who collects and processes sensitive data. This includes conference organizers who come into contact with personal data at the latest during participant registration, as well as software manufacturers who provide organizers with the technical tools used for participant registration or the payment of conference fees.
Why a GDPR if there are already data protection laws?
The previous EU Data Protection Directive, which is now being replaced by the GDPR, has been in effect since 1995. It therefore dates back to a time when private and corporate online activities were largely the exception and there was no discussion of Big Data or cloud computing. In the meantime, not only have the technical requirements and possibilities changed fundamentally, but so has the way companies and users communicate with each other and access data. Another problem arose from the sometimes highly inconsistent implementation of the directive in individual EU member states. Instead of a uniform law for everyone, there are many different ones. A change to the situation, which would simplify business within the EU, was therefore long overdue. Because the GDPR is a regulation and not a directive, it applies automatically in every EU member state. Prior adjustment and implementation into national law is no longer necessary. In Germany, the changes resulting from the regulation are comparatively moderate. Because the previously applicable data protection law is already very strict, German companies are not facing any major surprises, but they do face a need for some adjustments that should not be underestimated.
What does the regulation mean for organizers?
As in almost every industry, event planners are interested in getting to know their visitors and their preferences. This is the only way to simplify processes and continue selling tickets: those who know their participants' enthusiasm for technology are more likely to offer a conference app. If it turns out that most conference attendees work at universities, the organizer can specifically advertise there next time. A great deal can be done with such data, and after all, participants provide detailed information during registration, payment, or abstract submission. How and, above all, where the data collection went from there was secondary until now. The GDPR is now putting a stop to this data hoarding by focusing more strongly on individuals and granting them more rights regarding the collection and use of their data. The provisions apply even if the organizer does not host any conferences in the EU, but EU citizens register. Providers of technical solutions that work with participant data must also comply. Here, too, it does not matter whether the provider is from Rome or Toronto – compliance with the GDPR is mandatory. Even a company headquarters in a country with a low level of data protection is no longer an alternative solution as of May 2018.
What needs to be adjusted?
Behind all the new regulations is the idea that personal data always belongs to the person themselves and does not become the property of the company that may have access to it. This also applies if the company receives permission for data collection and analysis. Event participants should retain control over the storage and use of their personal information at all times.
Specifically, this concerns the following areas of the GDPR:
Right to erasure (Art. 17)
Conference participants can demand that their data be deleted if it is no longer needed and there are no reasons why the data should remain on the server after the event has ended. If the conference is over and someone does not want to receive newsletters or invitations to further events, the organizer must ensure that the data is no longer stored by them or by the provider of any software used to manage the conference.
Right to data portability (Art. 20)
This regulation is best compared to taking your own phone number with you when switching providers. It states that conference participants may demand the release of their personal data in order to port it to another provider. For this, too, the provider of the conference software must provide the technical means to release the data – according to the law, in a "structured, commonly used and machine-readable format."
Data processing on behalf of a controller (Art. 28 et seq.)
The provider of conference software (= processor) uses personal data because the organizer has commissioned them to do so. The German Federal Data Protection Act (BDSG) interpreted "on behalf of" in such a way that the organizer bears sole responsibility and software providers may work with the data without having to obtain permission. With the GDPR, responsibility is extended to the processor. They must now, for example, record all commissioned activities in a directory and take appropriate technical and organizational data protection measures. The provider may not process personal data for their own purposes unless this is expressly part of the mandate granted by the organizer.
Data protection by design and by default (Art. 25)
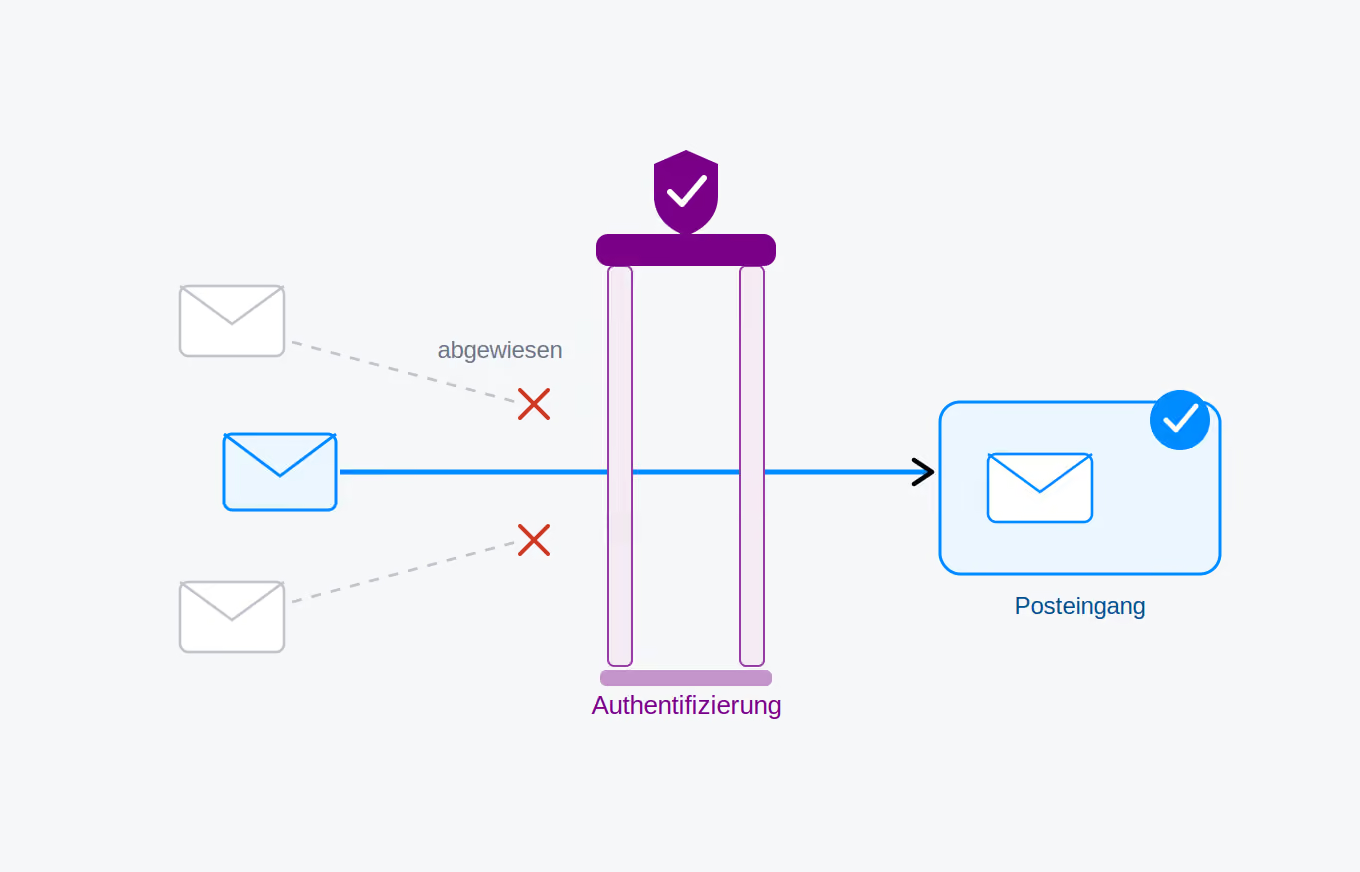
What sounds very cumbersome in German is simply referred to in the English version as "privacy by design & default." The principle behind it states: those who consider data protection aspects during the development of technical solutions can ultimately protect the data better ("privacy by design"). Exactly which measures must be taken is not specified – this varies anyway depending on the application and effort, but it should include, for example, encrypted data transmission or authentication of all software users. In addition, the default settings should already aim at protecting the data ("privacy by default"). Users do not have to laboriously make all settings themselves to protect their data. This is difficult for many who do not deal with the topic intensively themselves, but whose data is just as worthy of protection.
Position of the Data Protection Officer (Art. 37)
According to the GDPR, a company data protection officer must be appointed by all companies whose activities require data protection monitoring and at the same time contribute significantly to achieving the company's goals. This is the case, for example, when a large amount of personal data needs to be processed or the data is stored for a longer period of time. Who this person is must also be recognizable to outsiders such as event participants or supervisory authorities. However, the data protection officer does not have to be named by name on the company's website; instead, a (general) telephone number through which the officer can be easily reached is sufficient. This can be a hotline or a direct extension. The person does not have to come from within the company's own ranks. External data protection officers bring qualifications and expert knowledge that an employee would first have to acquire through further training, and are therefore often the better contact partners. Nevertheless, everyone within the company should be familiar with data protection issues and know the legal situation.
Notification obligation in the event of data breaches (Art. 33 et seq.)
Kann ein Unternehmen den Datenschutz nicht mehr garantieren, weil Personendaten einem Hacker-Angriff zum Opfer gefallen sind oder ein Angestellter einen Datenträger verloren hat, auf dem Kreditkartendaten gespeichert waren, muss das innerhalb von 72 Stunden der Aufsichtsbehörde gemeldet werden. In der Meldung wird erfasst, was passiert ist, wie viele Personen davon betroffen sind, welche Folgen die Panne hat und was dafür getan wird, um diese zu beheben oder den Schaden zu begrenzen. Je mehr Maßnahmen das Unternehmen zum Datenschutz ergreift, desto kürzer wird die Meldung. Das Unternehmen muss immer selbst entscheiden, ob eine Meldung herausgegeben wird. Dabei hilft die Frage, ob ein Risiko für Personen besteht oder nicht. Eine Meldung wäre beispielsweise nicht notwendig, wenn die Daten auf dem verlorenen Datenträger ordnungsgemäß verschlüsselt waren und von Unbefugten nicht gelesen werden können. Bei der Einschätzung ist jedoch Vorsicht geboten: Zieht die Panne wider Erwarten größere Auswirkungen nach sich als gedacht, hat das ein Bußgeld zur Folge. Intern dokumentiert werden muss allerdings jede Datenpanne. Bei einem hohen Risiko müssen außerdem die Betroffenen direkt oder - falls das sehr viele sind - über eine öffentliche Bekanntmachung informiert werden. Ein Software-Anbieter, der Teilnehmerdaten im Auftrag eines Veranstalters verarbeitet, sollte Datenpannen auf jeden Fall zumindest dem Veranstalter melden.
Datenschutzerklärung und Einwilligung (Art. 5ff.)
So ziemlich jeder, der Websites erstellt oder Software anbietet, möchte mehr über deren Nutzung in Erfahrung bringen. Eine große Hilfe dabei sind Tracking-Tools, die im Hintergrund Aktionen der Nutzer aufzeichnen und analysieren. Weil sich die Tools selbst gar nicht bemerkbar machen, bekommen die Nutzer nichts davon mit. Das soll sich ändern. Eine Beschreibung, welche Daten erfasst werden, darf in Zukunft nicht mehr fehlen. Ein Unternehmen muss deshalb die Datenschutzerklärung auf der Website erweitern:
- Welche Nutzerdaten werden erhoben und gespeichert?
- Wozu werden diese genutzt?
- Welche Daten werden an andere weitergegeben und wozu?
- Welche Tools zur Website-Analyse werden eingesetzt und welche Daten sind davon betroffen?
- Verwendet die Website Social Media-Plug-ins oder verlinkt auf Profile in sozialen Netzwerken?
- Wie werden die Daten gegen möglichen Verlust oder Beschädigung gesichert? Wird SSL-Verschlüsselung eingesetzt?
- Wie ist eine Kontaktaufnahme zum Beitreiber der Website möglich und welche Daten sind dazu erforderlich? Wer ist für Datenschutzangelegenheiten zuständig?
- Wo und wie erhalten Nutzer Auskunft über die von ihnen gespeicherten Daten oder können deren Löschung beantragen?
- Wie aktuell ist die Datenschutzerklärung?
Auf Schachtelsätze und unverständliche Fachbegriffe verzichten Sie bei der Anpassung der Erklärung lieber. Die Verordnung verlangt, dass jede Datenschutzerklärung präzise, transparent und auch für Laien leicht verständlich formuliert ist.
Eine der wichtigsten Fragen lautet ab sofort: Haben die Besucher zugestimmt? Jede Einwilligung muss dokumentiert werden, um diese notfalls nachweisen zu können. Die EU-Richtlinie zu Cookies wurde bislang in Deutschland nicht umgesetzt. Auf vielen Websites begegnen Nutzer ja seit einiger Zeit dem Hinweis, dass diese Cookies verwendet und der Nutzer dem mit einem Klick auf "OK" zustimmen muss. Das reicht nun nicht mehr aus, denn Nutzer müssen nun explizit ihre Zustimmung geben. Tun sie das nicht, müssen die Inhalte trotzdem für sie zugänglich sein. "Ich stimme der Verarbeitung meiner Daten zu" - gegen einen solchen Satz ist dabei per se nichts einzuwenden, allerdings darf sich daneben nur ein leeres Kästchen befinden, das die Person ankreuzt - oder eben nicht. Ist der Haken standardmäßig schon gesetzt, zählt das nicht als Einwilligung. Zwei nebeneinander platzierte Buttons, bei denen der Nutzer wählt, ob er zustimmt oder nicht, wären dagegen gesetzeskonform. Ist die Einwilligung einmal erteilt, hat der Teilnehmer das Recht, sich seine Entscheidung noch einmal anders zu überlegen und das ebenfalls mitzuteilen. Das darf nicht mehr Zeit und Aufwand in Anspruch nehmen als die Einwilligung. Ein wenig kulanter zeigt sich die Verordnung bei Konferenzen, bei denen die Anmeldung vor dem 25. Mai 2018 startet und erst danach endet. Personen, die sich vor dem 25. angemeldet haben, müssen dann nicht noch einmal explizit nach ihrer Einwilligung gefragt werden.
Rechenschaftspflicht (Art. 5)
Mit der Rechenschaftspflicht taucht ein ganz neuer Begriff im Bereich des Datenschutzes auf. Auskunft über ihre Datenschutzmaßnahmen mussten Unternehmen bis jetzt nur geben, wenn sich entweder eine Aufsichtsbehörde danach erkundigt hat oder es zu Verstößen kam. Die DSGVO verlangt nun, dass unabhängig davon nachzuweisen ist, dass die Vorgaben eingehalten werden und jederzeit belegt werden können. Das bedeutet viel Aufwand für den Datenschutzverantwortlichen, der entsprechende Kontrollen durchführen und die Ergebnisse dokumentieren muss.
Ganz ausführlich hat außerdem die Kanzlei Hunton & Williams die Unterschiede zwischen der Richtlinie von 1995 und der DSGVO gegenübergestellt, während die Europäische Kommission die wichtigsten Punkte in Form einer Infografik zusammengefasst hat.
Was, wenn die Änderungen verspätet umgesetzt werden?
Genau wie bisher werden Verstöße und eine nicht termingerechte Implementierung der neuen Gesetze mit einem Bußgeld geahndet. Das Aussitzen der Änderungen funktioniert nicht mehr. Je nach Größe und Umsatzstärke des Unternehmens lag das Bußgeld bislang unterhalb der Schmerzgrenze, weshalb viele eher zur Zahlung anstatt zur gesetzeskonformen Implementierung der Vorschriften bereit waren. Auf das Bußgeld folgte dann nämlich nichts mehr, wohingegen jetzt explizit verlangt wird, zusätzlich die Änderungen umzusetzen. Gegen Verstöße wird zudem künftig drastischer vorgegangen. Anstelle fester Geldbeträge ist dann jeweils ein bestimmter Prozentsatz des Jahresumsatzes aus dem Vorjahr zu zahlen. Das Maximum liegt bei 4% bzw. bei 20 Millionen Euro, je nachdem, welcher der Beträge der höhere ist.
Wo wird es in Zukunft noch Probleme geben?
Mehr Arbeit kommt mit der DSGVO nicht nur auf Unternehmen zu. Bei den Aufsichtsbehörden wird sich die neue Gesetzeslage genauso bemerkbar machen. Bisher mussten Unternehmen nur besonders schwerwiegende Datenpannen dort melden. Nachdem die DSGVO die Meldepflicht stark verschärft, werden bald schon einige Meldungen mehr eingehen und es wird länger dauern, bis diese abgearbeitet sind. Hundertprozentig deckungsgleiche Gesetze in allen Mitgliedsstaaten könnten trotz des Anspruchs der DSGVO wieder in weite Ferne rücken. Die Verordnung beinhaltet Öffnungsklauseln für Sonderregelungen der Mitgliedsstaaten, wodurch einzelne Länder wieder die Möglichkeit hätten, die Vorschriften anzupassen und das Ausgangsproblem der unterschiedlichen Gesetze schon wieder da wäre, wenn auch in abgeschwächter Form. Auch in anderen Punkten wird die Verordnung kritisiert.
Was kann Converia Veranstaltern bieten?
Für viele Anbieter von Konferenz-Software wird die DSGVO eine große Umstellung bedeuten. Insbesondere die, die keinen Sitz in der EU haben und Teilnehmerdaten etwa auf US-amerikanischen Servern speichern, werden ihre Prozesse grundlegend umkrempeln müssen. Fraglich ist, ob das bis Mai 2018 abgeschlossen sein wird und ob bis dann alles gesetzeskonform abläuft. Besser wäre es hier also nach wie vor, auf einen Anbieter aus Deutschland zu setzen, dessen Leistungen bereits jetzt datenschutzkonform sind und der auch in Zukunft darauf bedacht sein wird, veränderten Vorschriften nachzukommen. Wenn Sie am 28. Mai bereits mitten in der Planungsphase stecken, geht das leicht unter. Weil auch auf Veranstalter ein Mehraufwand zukommt, empfiehlt sich eine All-in-One-Lösung. Mehrere Systeme zur Verwaltung einer Konferenz einzusetzen könnte problematisch werden. Sensible Daten liegen dann gleich auf mehreren Servern, was unübersichtlich und unsicher ist - und laut der neuen Verordnung weitere Arbeit für Sie bedeutet, da Sie den Teilnehmern etwa erklären müssen, wo deren Daten überall gespeichert sind und was die Anbieter im Einzelnen damit tun dürfen.
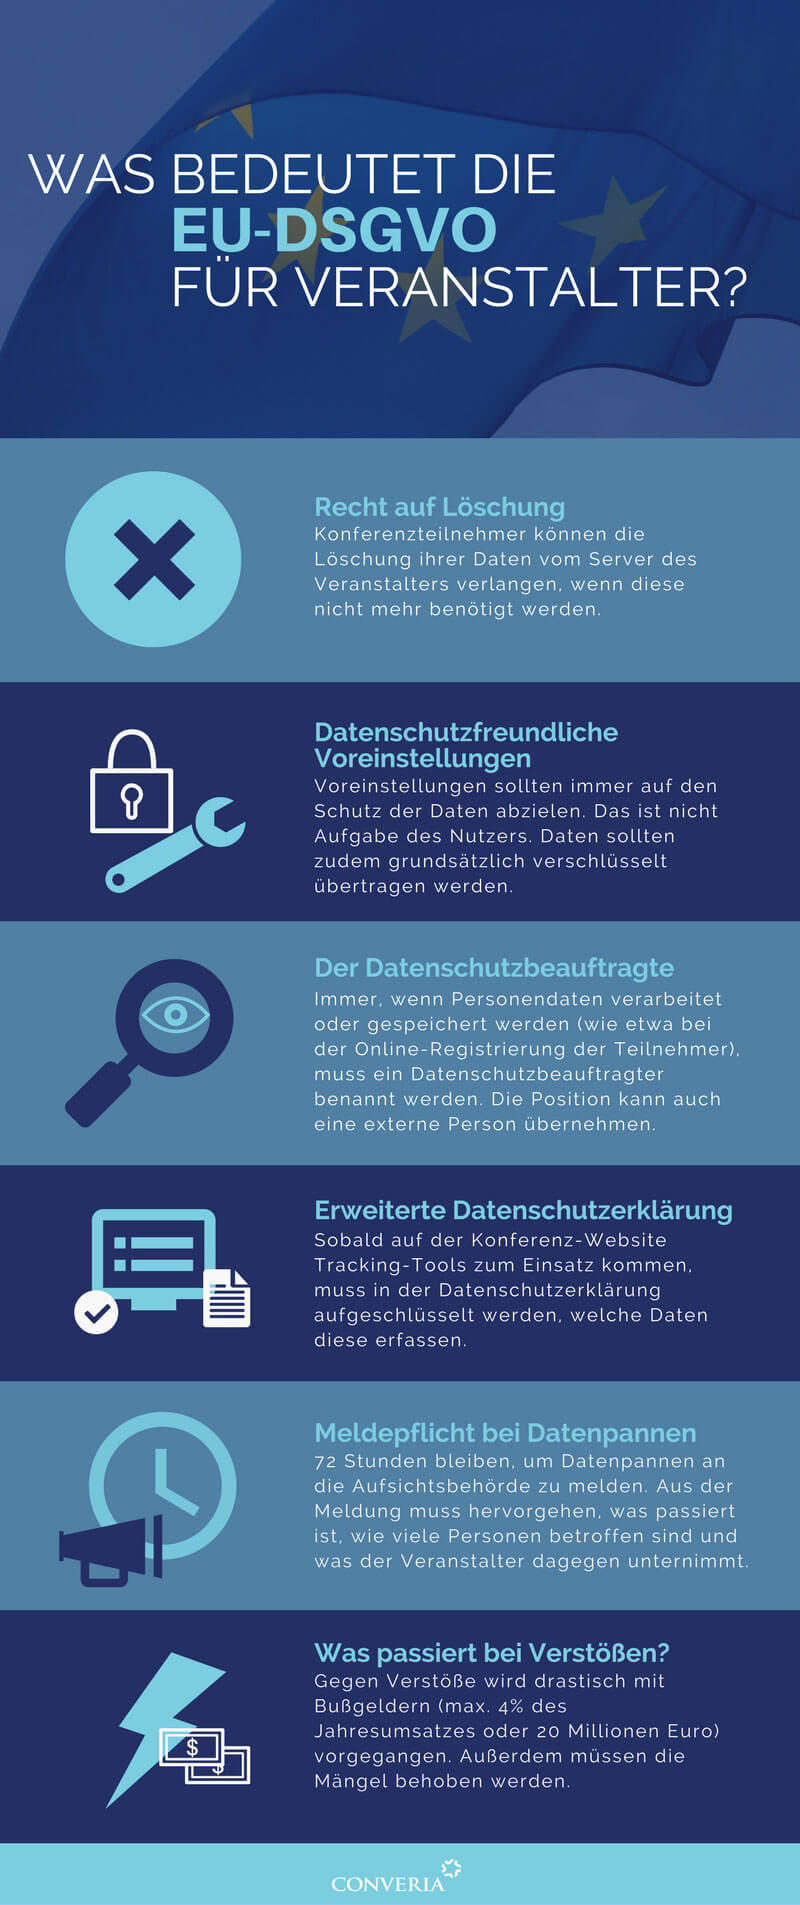
Die wichtigsten Punkte für alle Veranstalter haben wir außerdem noch in Form einer Infografik zusammengefasst:
Dieser Artikel soll Ihnen dabei helfen, sich einen Überblick über die DSGVO und die damit verbundenen Aufgaben zu verschaffen. Der Text erhebt keinen Anspruch auf Vollständigkeit und ist keine Rechtsberatung. Für inhaltliche Fragen oder Sonderregelungen in Bezug auf Ihre Veranstaltungen sollten Sie sich individuell von einem Rechtsanwalt beraten lassen.